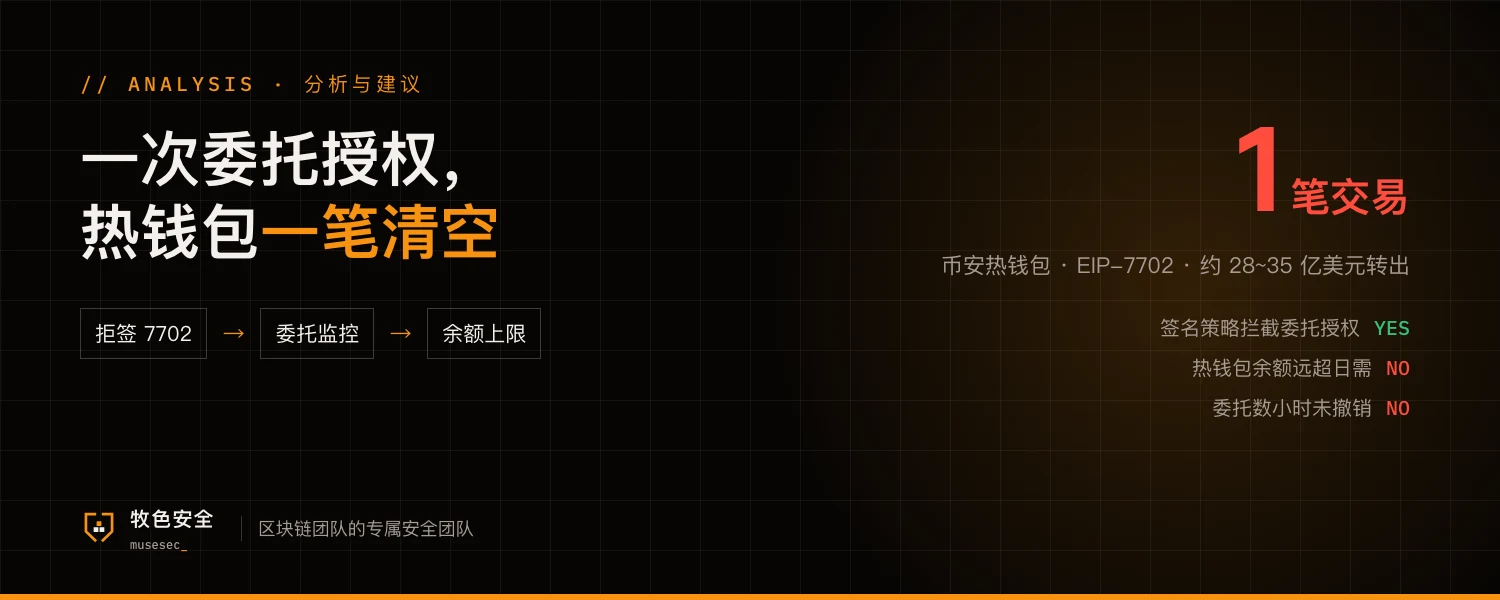
北京时间 10 月 30 日凌晨约 4:20,币安热钱包「Binance 14」被设置了 EIP-7702 委托,指向攻击者部署的合约。约 3 分钟后,约 16.7 万枚 ETH、约 16 亿 USDT 等 60 多种资产在一笔交易里被转走,另一热钱包约 2.8 万枚 ETH 也被转出,各方估算转出总额约 28 亿至 35 亿美元。
Tether、Circle、Ripple 等迅速冻结相关资产。币安称已核实冻结 25.4 亿美元,暂停充提,承诺承担全部损失,并将在调查结束后发布完整复盘。委托是私钥被盗所致,还是签名系统被骗签出,官方尚未确认。据研究人员观察,委托近 4 小时后才被撤销,其间一笔约 2,961 ETH 的转入也被转走。
对小团队来说,风险在这几处
流程
EIP-7702 授权是 2025 年 5 月才上线的签名类型。多数团队的签名服务、MPC 策略和人工审核清单只检查转账和合约调用,没有把「委托授权」列为高危操作,签出去也没人拦。
风险
地址一旦被委托给恶意合约,攻击者不用再逐笔签名,一笔交易就能清空地址里所有代币。委托会一直生效到被撤销,出事后继续打进来的充值同样会被转走。
权限
热钱包里放了远超日常提现需要的余额,单个地址失守,损失就是整个地址的余额。这次挽回大头靠的是稳定币发行方冻结,ETH 和多数代币无法冻结。
可以马上做的 5 件事
- 在签名服务和 MPC 策略里默认拒绝 EIP-7702 授权签名;确有业务需要时只允许白名单合约,并要求多人审批
- 监控自家所有热钱包和归集地址是否被设置了委托(地址突然有了代码),一出现立即告警、停用该地址并切走充值路由
- 给热钱包设余额上限,按日常提现量留足即可,超出部分定时归集到冷钱包或多签;稳定币与原生币分地址存放
- 写好「热钱包失守」应急手册:谁有权停充提、如何撤销委托、如何切换地址;提前备好稳定币发行方和主要交易所安全团队的联系渠道
- 排查能接触热钱包签名的机器、人员和第三方服务,签名请求日志留存到不可篡改的位置,方便事后复盘
时间、金额和交易来自链上记录与公开报道,各方估算口径不同;冻结金额、暂停充提和承担损失来自币安官方声明。攻击来源(私钥被盗或签名系统被入侵)官方尚未确认,以币安后续复盘为准。本文不涉及攻击细节。