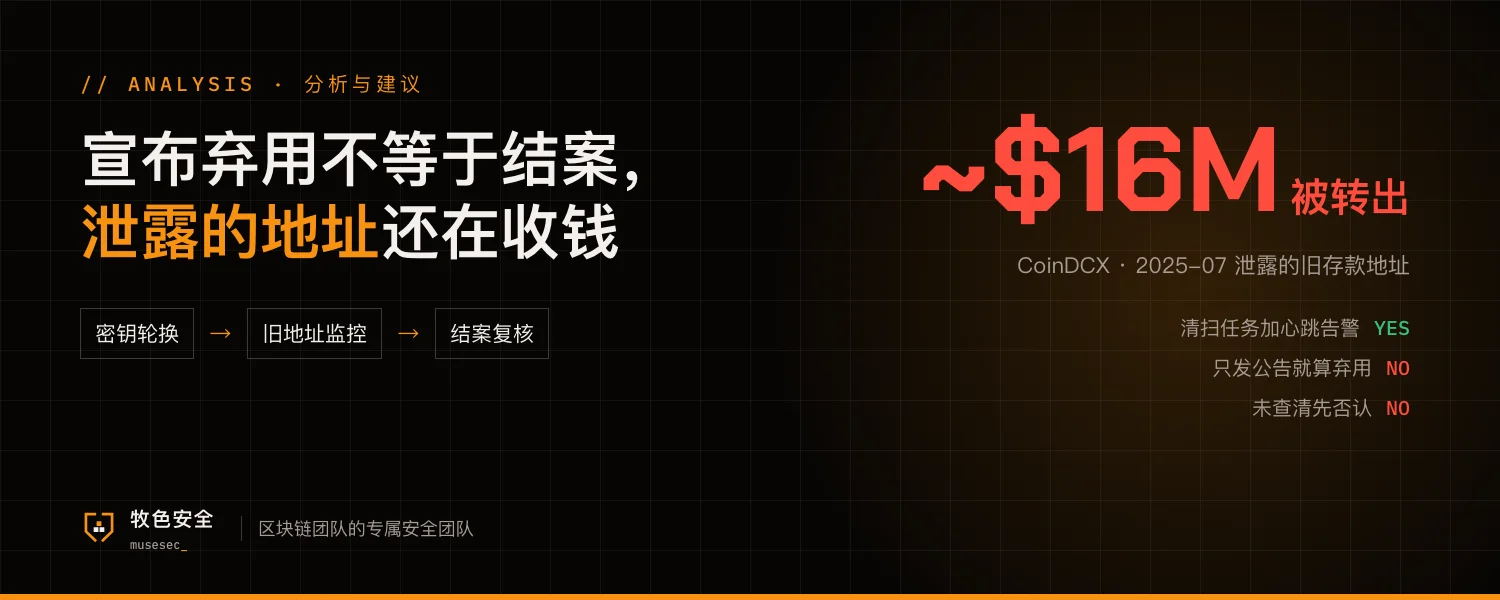
10 月 22 日,链上研究人员发现与印度交易所 CoinDCX 相关的地址转出约 1600 万美元,其中约 1580 万 USDT 在 Tron 上。CoinDCX 当天先否认被盗,随后发布更新声明:这些存款地址生成于 2025 年早些时候,私钥在 2025 年 7 月的安全事件中泄露,之后已被弃用,但仍有用户往旧地址充值。
CoinDCX 表示,平台本应定期把这类充值清扫走,这套清扫流程在一段时间内出了故障,造成的运营损失由 CoinDCX 承担,受影响的用户充值均已入账,当前使用的地址和冷钱包未受影响。据安全研究人员披露,其中一个旧地址在 2026 年仍有手续费补给和资金转发。实际损失金额和故障持续时长尚未公布。
对小团队来说,风险在这几处
流程
事件处置常停在「宣布弃用」,私钥泄露的地址没有彻底下线,用户、合作方、旧版前端和自动化脚本还在往里打钱。
风险
「我们会定期清扫」这类补救依赖一个后台任务,任务静默失败时没有告警,攻击者手里那把旧私钥会一直生效。
权限
泄露的存款地址私钥仍能动用后来进来的每一笔钱,弃用并没有收回这部分权限。
可以马上做的 5 件事
- 盘点过去所有安全事件中涉及的地址和密钥,确认每一个都已轮换,并且不再被任何系统、文档或合作方引用
- 对已泄露但仍可能收款的旧地址设链上监控,任何入账和转出都立即告警到值班人
- 定时清扫、归集这类后台任务加上「执行成功」的心跳检查,连续失败或停止运行时报警
- 事件结案前列一份收尾清单:密钥、地址、API、充值入口、对外公告逐项关闭,由第二人复核签字
- 对外沟通先核实再表态,未查清前说明「正在调查」,避免先否认再更正
事件经过以 CoinDCX 官方声明为准;约 1600 万美元为链上研究人员标记的转出金额,CoinDCX 未公布实际损失。本文不涉及攻击细节。