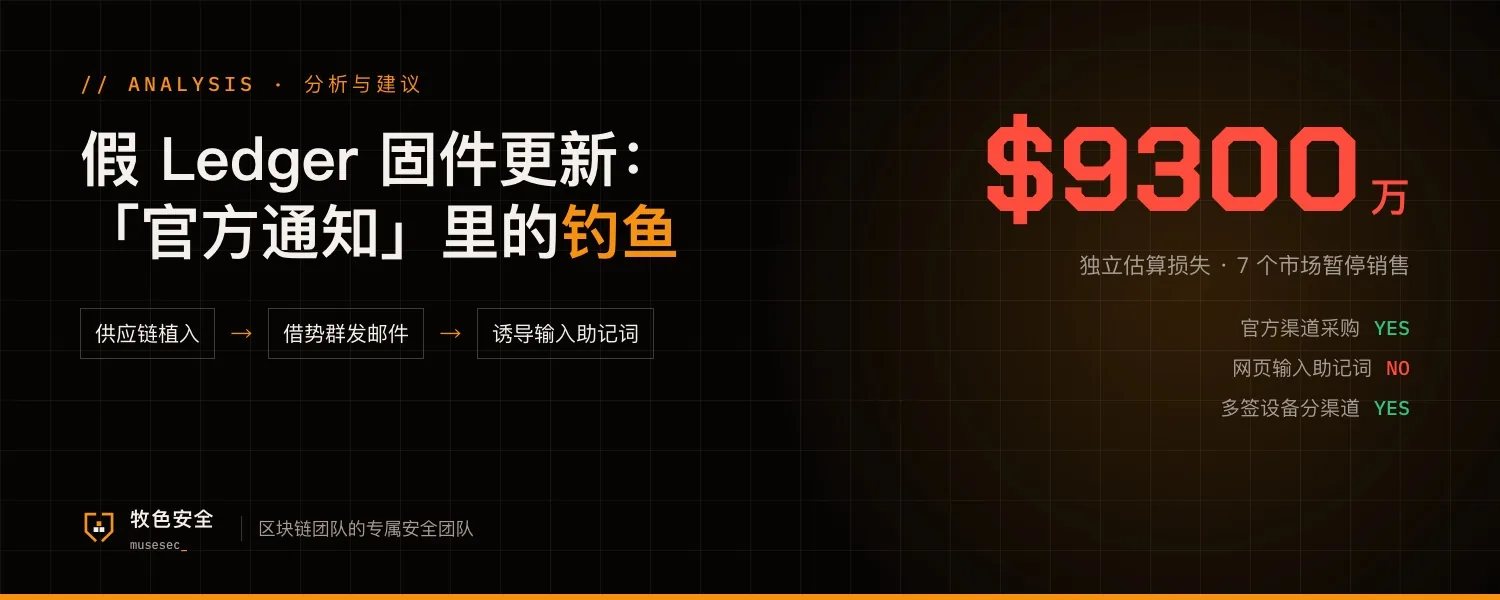
10 月 9 日起,一批从东南亚经销商 CryptoBilis 买到的 Ledger 被发现装了硬件植入模块,会偷助记词,独立估算损失约 9300 万美元。Ledger 已让东南亚和香港 7 个市场的经销商暂停销售。
慢雾(@SlowMist_Team)发现,骗子正借这件事群发「紧急固件更新」邮件,配上假的真伪检查页面,再诱导用户输入助记词。
对小团队来说,风险在这几处
流程
硬件钱包从哪买、谁收货、谁初始化,多数团队没有规定,常常是员工自己网购。
风险
真出了事,又收到「官方通知」,人一慌就会点链接照做。
权限
签名人的设备如果都从同一个渠道买,一批有问题,多签的几把钥匙可能一起失守。
可以马上做的 5 件事
- 硬件钱包只从官网或官方授权渠道买,统一采购、登记序列号
- 从第三方渠道买的设备,换新设备、生成新助记词,把资产迁过去
- 固件只在官方应用里更新,邮件和网页里的链接一律不点
- 写进制度:任何情况下都不在网页、邮件、聊天里输入助记词
- 多签各签名人的设备分开渠道采购
损失金额为第三方独立估算:Bitquery 统计约 9320 万美元、涉及 315 个钱包,Ledger 未确认总额。
参考资料
- 慢雾 SlowMist TI 警报(2026-10-16) ↗
- BleepingComputer:Ledger asks sellers across Asia to halt sales after supply-chain attack(2026-10-14) ↗
- BigGo Finance:损失独立估算(引 Bitquery 数据)
首发于 X · 2026-10-19:查看 X 原帖 ↗