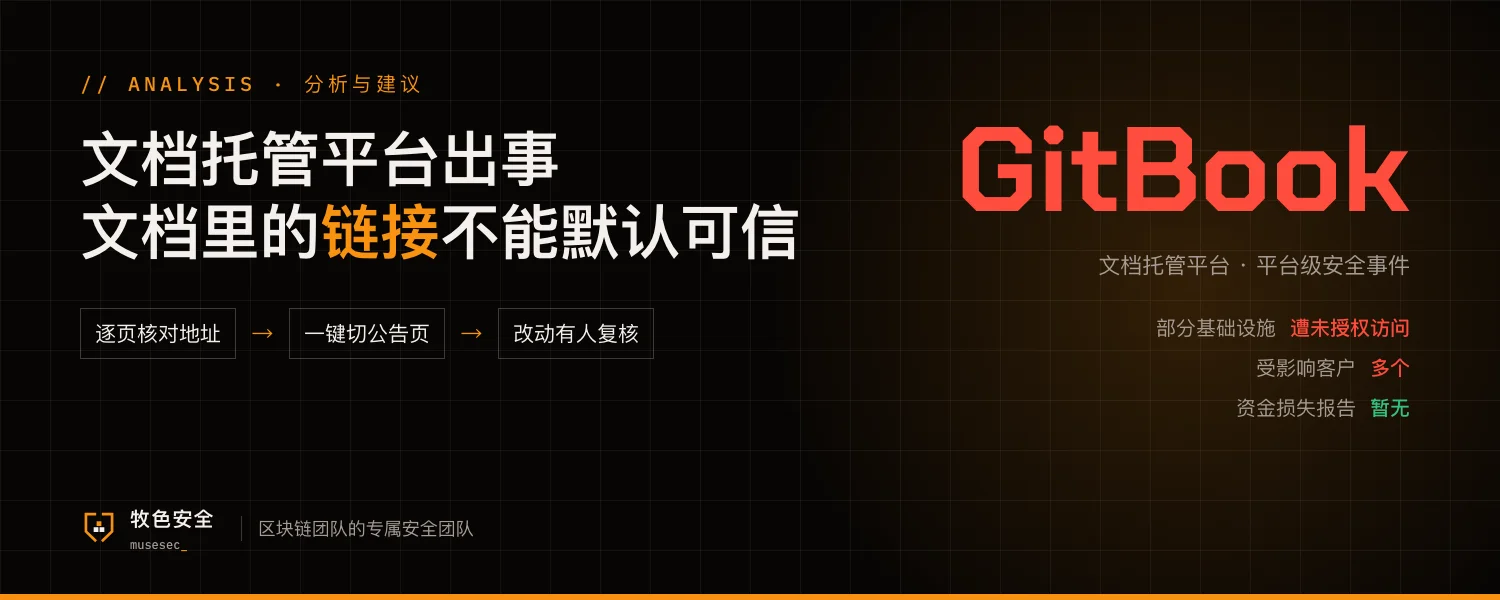
文档托管平台 GitBook 11 月 2 日发现部分基础设施遭到未授权访问。官方称这是一个影响多个客户的平台级问题,已经控制住,部分服务预防性下线,客户数据是否受影响仍在调查,完整的事后报告会在调查结束后发布。截至 11 月 3 日晚,状态页显示应用和公开内容已恢复,仍在监控。
同一天,永续合约交易平台 trade[XYZ] 报告其托管在 GitBook 上的文档出现未授权活动,文档恢复后仍提醒用户在调查期间不要点击文档里的链接。PancakeSwap 表示自家文档未被篡改,但预防性下线了文档,随后把文档从 GitBook 迁到了自己掌控的基础设施上。目前没有资金损失的报告,攻击方式和受影响客户名单尚未公布。
对小团队来说,风险在这几处
流程
文档站常被当成「写说明的地方」,改动不走审核,也不在安全清单里。用户却把它当官方入口,合约地址、App 链接、充值说明都从这里复制。
风险
文档站一旦被改,攻击者不需要碰合约和服务器,只要换掉一个链接或地址,就能把用户带到盗币页面,而且挂的是你自己的域名。
权限
能编辑文档的账号往往很多,离职的人、外包写手、早期成员都可能还在;托管平台本身出事时,团队这边的权限再干净也挡不住。
可以马上做的 5 件事
- 今天打开自家文档站,逐页核对合约地址、App 链接、下载链接和充值说明,有异常先下线再查
- 准备一个开关:文档站出问题时,能在几分钟内把文档域名切到官网的公告页
- 合约地址和官方链接以官网或 App 内为准,并在文档首页写明「以官网为准」,不要只放在第三方托管的页面上
- 清理文档平台成员,只留必要的编辑者,全部开启两步验证,改动保留记录并有人复核
- 对文档里的地址和外链做变更监控,一有变化就通知到人
GitBook 遭未授权访问、影响多个客户、部分服务下线和数据影响仍在调查,来自 GitBook 官方事件说明;trade[XYZ] 文档出现未授权活动和不要点击文档链接的提醒,来自公开报道;PancakeSwap 下线并迁移文档来自其官方 X。文档具体被改了什么、入侵方式和受影响客户名单尚未公布,本文不做推测。本文不涉及攻击细节。