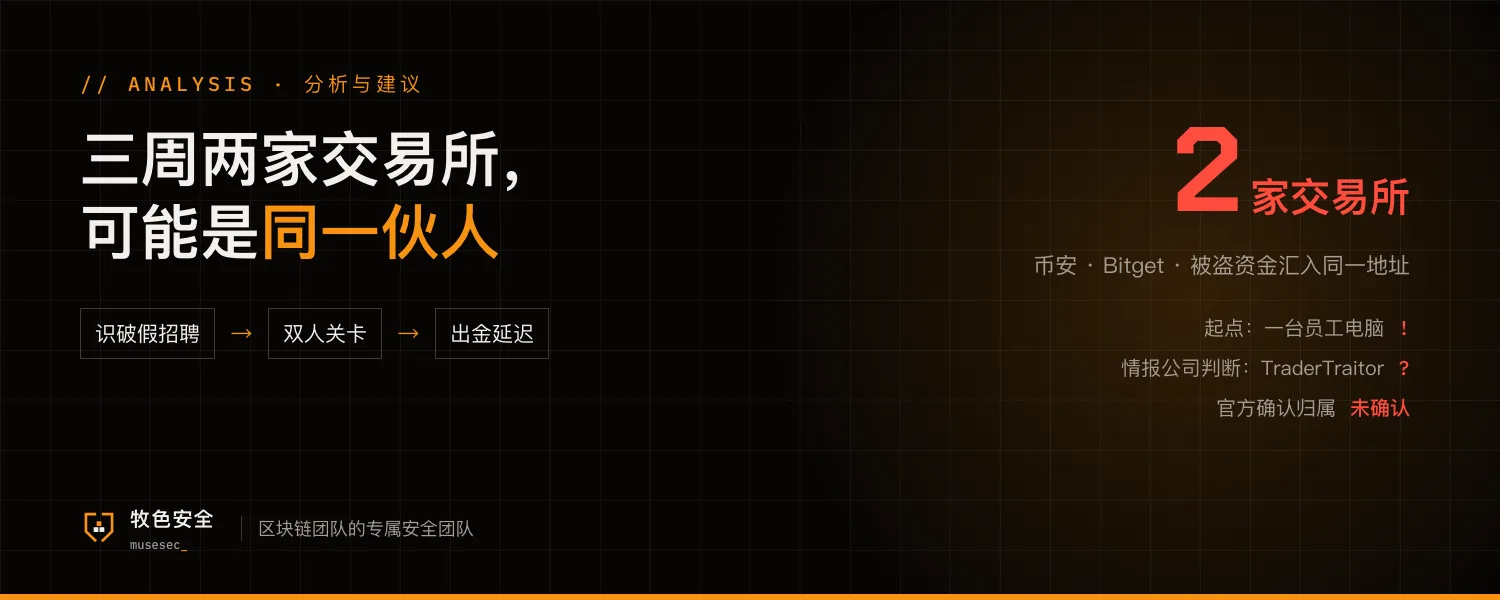
10 月 30 日,据链上研究人员披露,币安被盗资金与本月 Bitget 约 3.88 亿美元被盗资金经 THORChain 转出后汇入了同一地址。TRM Labs、Chainalysis 等情报公司判断两起事件出自朝鲜相关的 TraderTraitor 团伙,币安和执法部门尚未正式确认。
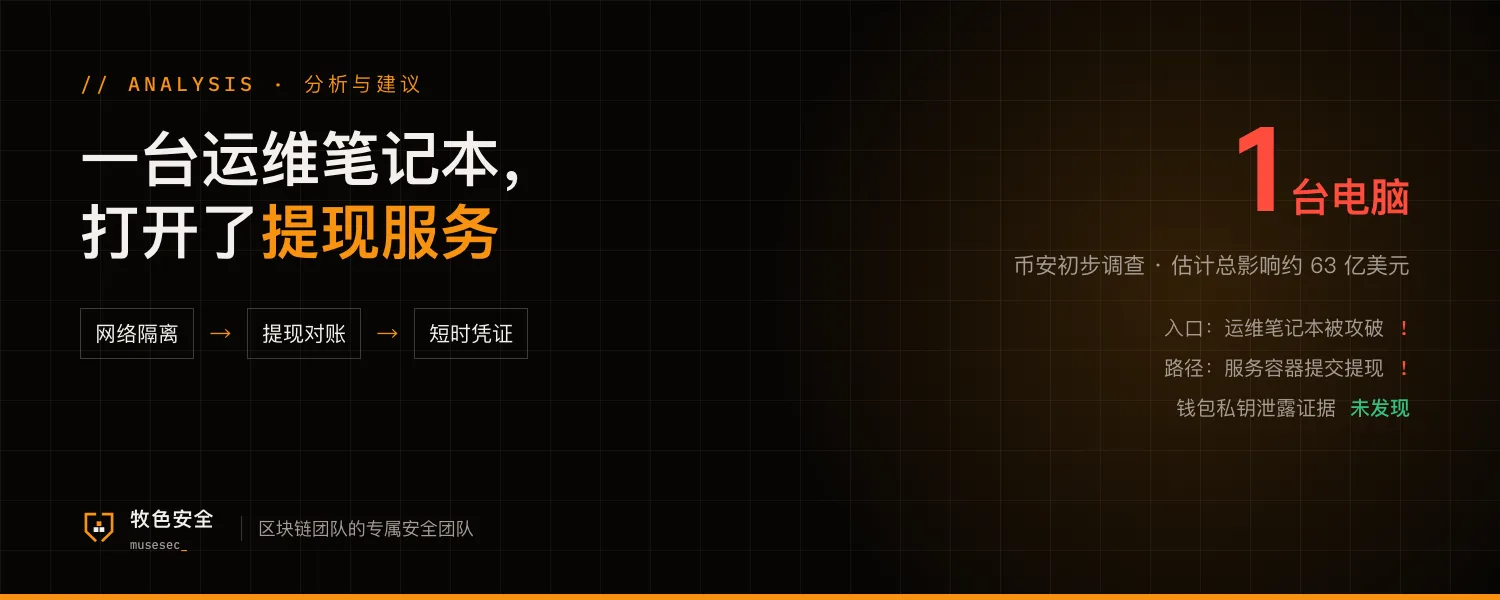
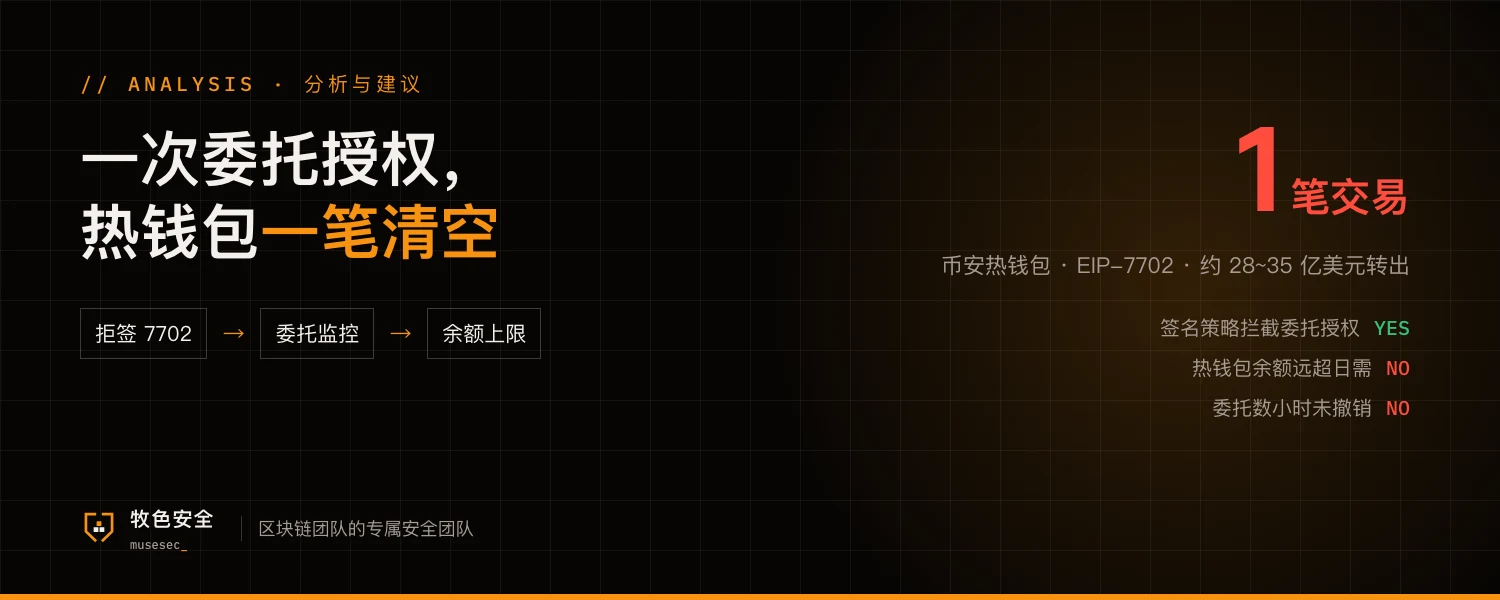
币安方面补充说明,一名员工电脑被黑只是攻击的起点,整个过程涉及更复杂的渗透,并非单个设备或单个工程师的权限就能转走资金;目前未发现私钥泄露,链上已冻结约 30 亿美元,提现预计 48 小时内恢复。事件经过见我们此前的《币安热钱包被 EIP-7702 委托一笔扫空》和《币安初步原因:一台运维笔记本,打开了提现服务》。
对小团队来说,风险在这几处
流程
这类团伙会花几周甚至几个月研究目标,常从招聘、投资洽谈、合作测试切入,先拿下一台员工电脑,再一步步摸到能动钱的系统。多数团队的防护集中在最后一步的签名,前面每一步都没人看。
风险
有完整安全团队的大交易所仍被打穿,10~50 人的团队防线更薄,被盗资金也更难冻结追回。
权限
攻击能走多远,取决于员工电脑和资金系统之间有几道独立的关卡,每一道是否由不同的人、不同的设备把守。
可以马上做的 5 件事
- 把陌生人发来的文件、会议链接和测试题列为高危:招聘、投资、合作洽谈一律用公司统一的会议工具,不安装对方指定的软件,不在工作电脑上运行对方发来的代码
- 画出从员工电脑到出金的完整路径,确认中间至少有两道由不同人、不同设备把守的关卡,任何一台电脑都不能单独打通
- 能接触生产和签名的人使用专用设备,日常办公、聊天和浏览网页放在另一台电脑上
- 给出金加上「慢」的设计:大额和异常提现自动延迟,并通知第二个人确认,给发现问题留出时间
- 关注同类团伙的公开情报,把已知的仿冒招聘账号、恶意域名和样本特征加进邮件、终端和 DNS 拦截规则
资金汇入同一地址来自链上研究人员的公开追踪;TraderTraitor 归属来自情报公司判断,币安和执法部门尚未正式确认。员工电脑只是起点、提现恢复时间来自币安方面的说明和服务更新,以币安后续技术复盘为准。本文不涉及攻击细节。