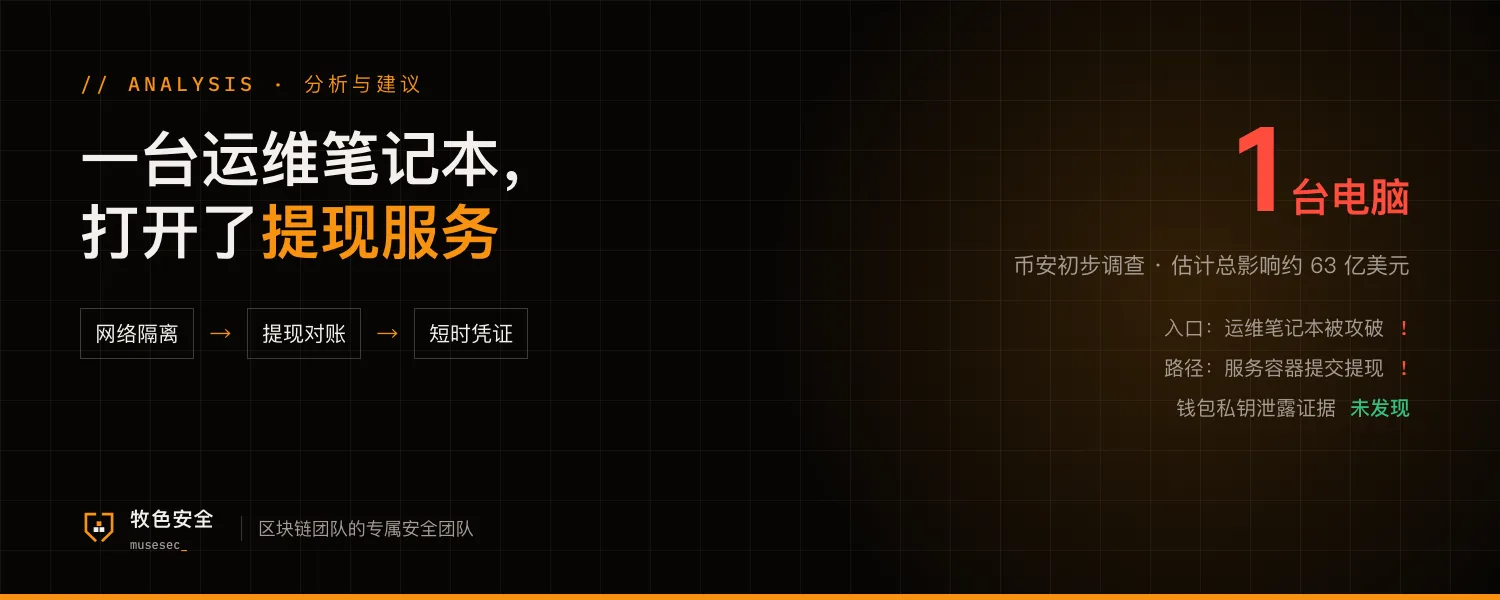
币安 10 月 30 日上午(北京时间)发布调查进展:初步判断事件可能源于一名 DevOps 工程师的笔记本电脑被攻破,攻击者借此进入一个服务容器,提交了未经授权的提现交易,目前未发现钱包私钥泄露的证据。
币安估计总影响约 63 亿美元,已在链上冻结约 30 亿美元,充提仍暂停,损失由 SAFU 基金和公司资金承担,详细技术复盘待调查完成后公布。据研究人员观察,攻击者正式转出前已在链上做了数小时准备。事件经过见我们前一篇《币安热钱包被 EIP-7702 委托一笔扫空》。
对小团队来说,风险在这几处
流程
私钥保管得再好,能向签名系统提交交易的服务一样能动钱。很多团队的签名策略只校验请求来自内部服务,不校验这笔提现能否对上真实的提现单、金额是否合理。
风险
运维人员的电脑通常保存着 VPN、云控制台、Kubernetes 和堡垒机的登录状态,一旦中了钓鱼或恶意软件,攻击者拿到的就是生产环境的入口。小团队里一个人往往同时管服务器、CI 和钱包服务。
权限
从一台笔记本到能提交提现的容器,中间如果没有第二道审批和网络隔离,一个人的电脑失守就等于资金系统失守。
可以马上做的 5 件事
- 列出所有能向签名服务或热钱包发起交易的系统和容器,确认它们与办公网、员工电脑之间有网络隔离,访问必须经堡垒机并留存审计
- 在签名侧加独立校验:每笔提现都要能对上业务系统里的提现单,超出单笔或时段限额的交易自动挂起,交给另一人审批
- 运维和开发人员的生产访问改为短时凭证(按需申请、自动过期),电脑上不长期保存云控制台会话、kubeconfig 和生产 SSH 私钥
- 给能接触生产的电脑装 EDR,统一管理浏览器扩展和软件来源,异常登录和新设备接入要告警
- 演练一次「运维电脑失守」:多快能发现、谁来吊销凭证和暂停出金、日志够不够还原攻击路径
初步原因、私钥未泄露、估计总影响和冻结金额来自币安官方 10 月 30 日的调查进展,币安表述为「可能涉及」,以其后续技术复盘为准。攻击者归属尚无官方结论,本文不写。本文不涉及攻击细节。