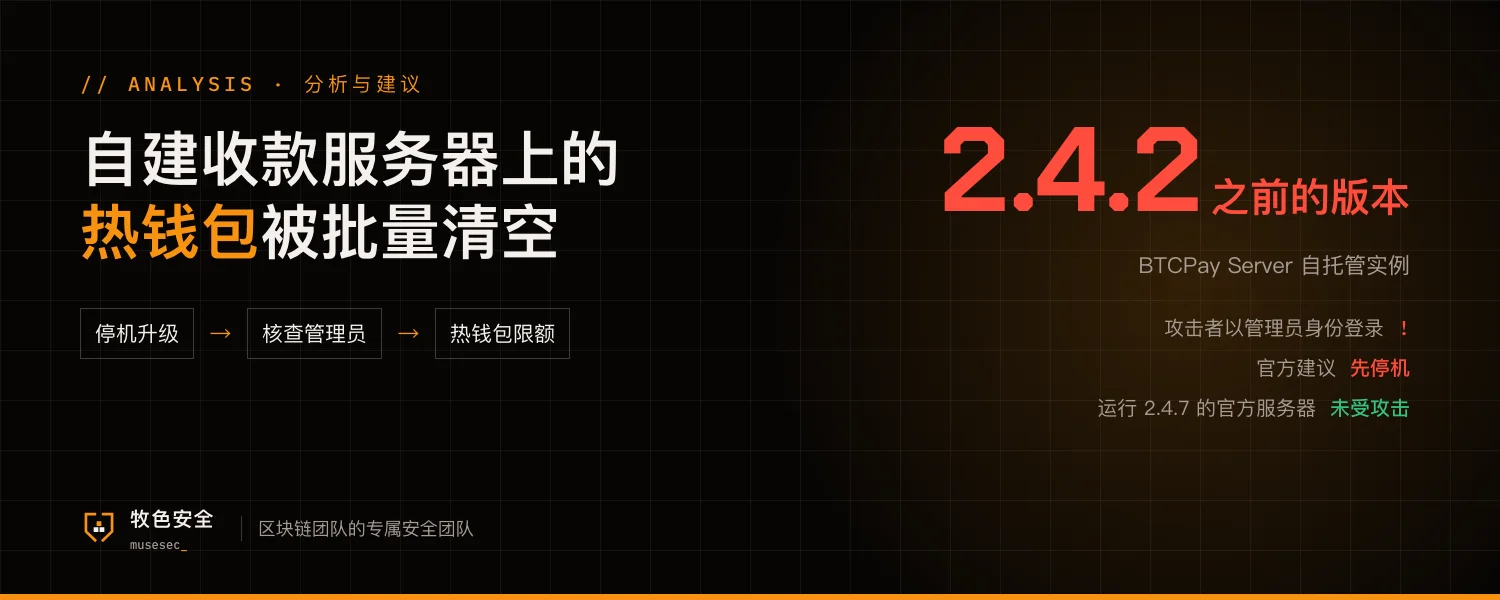
11 月 1 日,开源比特币收款系统 BTCPay Server 官方发出警报:收到多个自托管实例的热钱包被未授权清空的报告,要求运营者先运行停机脚本关停实例,等调查结果。
创始人随后更新:受影响的报告集中在 2.4.2 之前的旧版本,攻击者以管理员身份登录了这些实例,如何拿到登录权限仍在调查;运行 2.4.7 的官方公共服务器没有受到攻击。10 月 29 日官方刚发布 2.4.7 紧急更新,修复了 1 个严重和数个中危漏洞。受影响数量和损失尚未公布。
对小团队来说,风险在这几处
流程
收款服务器多是当初一个工程师搭好就没人管,没有固定的升级节奏,紧急安全更新出了也没人跟进,跑着两三个大版本前的系统很常见。
风险
热钱包模式下,钱包种子就存在这台服务器上。后台一旦被人以管理员身份登录,攻击者不需要碰你的冷钱包,收进来的钱就能直接转走,而且往往周末才被发现。
权限
收款系统的管理员能改收款地址、导出钱包、发起付款。这个账号如果对公网开放、只靠一个密码,就成了整套资金流里最薄弱的一环。
可以马上做的 5 件事
- 用 BTCPay 的团队今天先按官方建议停机,确认版本号;恢复前升级到最新版
- 检查后台用户列表和登录记录,有不认识的管理员、陌生 IP 登录,按事故处理,先把热钱包剩余资金转到新地址
- 能不用热钱包就不用:改成只存公钥的观察钱包收款,签名放到离线设备或多签;必须用热钱包的,只留当天要用的金额,定时归集到冷钱包
- 收款系统的管理后台不对公网开放,只通过 VPN 或零信任网关访问,并强制两步验证
- 订阅所有自托管系统的官方安全公告,紧急更新在 48 小时内完成,指定专人负责
停机建议、受影响版本范围和管理员登录情况来自 BTCPay Server 官方与创始人的公开说明;攻击者如何获得管理员权限、受影响数量和损失官方尚未公布,本文不做推测。本文不涉及攻击细节。
参考资料
- BTCPay Server 官方 X 警报(2026-11-01) ↗
- BTCPay Server 创始人 Nicolas Dorier 更新(2026-11-02) ↗
- BTCPay Server 2.4.7 紧急安全更新公告(2026-10-29) ↗
- TokenPost:BTCPay Founder Says Theft Reports May Involve Older Versions ↗
- Bitcoin.com News:Bitcoin Payment Processor BTCPay Hit by Hot Wallet Theft Reports ↗
同步发布于 X · 2026-11-02:查看 X 原帖 ↗