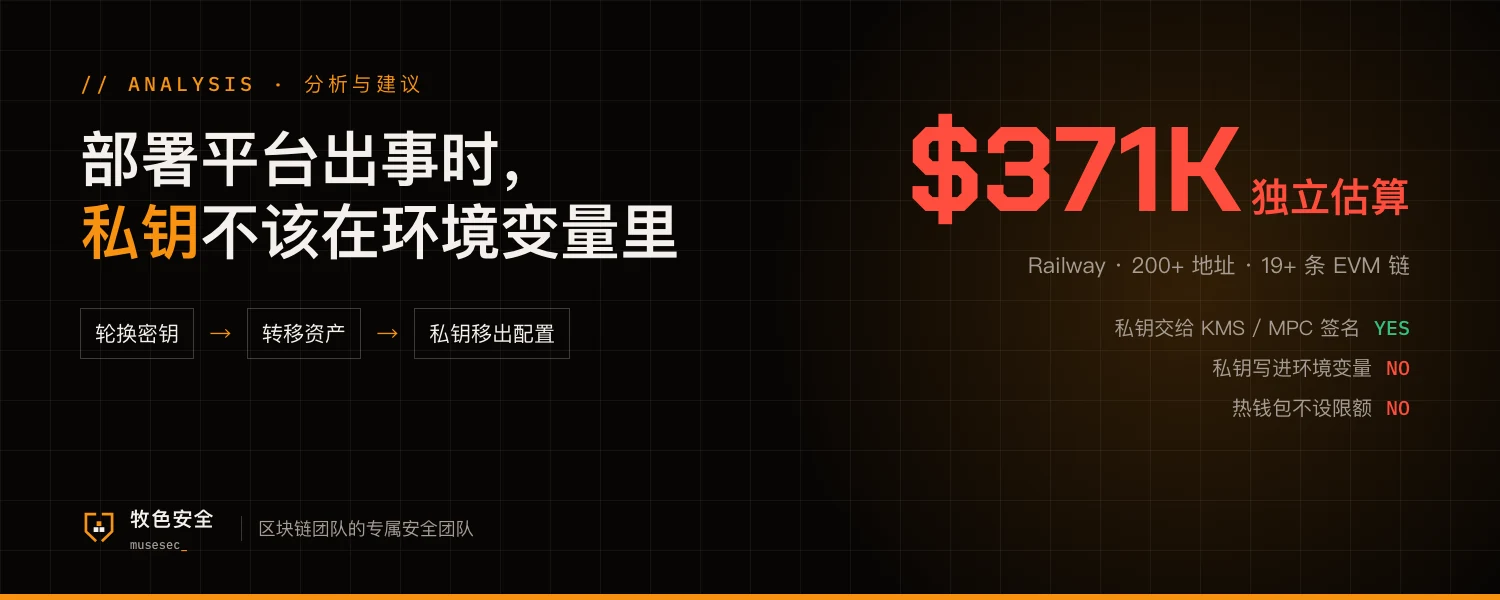
10 月 21 日,云部署平台 Railway 发布安全公告:存放客户环境变量的系统出现未授权访问,部分加密存储的环境变量已被解密读取,其中可能包含 API 密钥、数据库和镜像仓库凭证。Railway 暂停了全部部署,建议所有用户立即轮换存放在平台上的环境变量和私有镜像仓库凭证,并检查相关服务日志。
据安全研究人员披露,当天 19:36(UTC)起,一个批量清扫脚本从 200 多个地址转走资产,覆盖 19 条以上 EVM 链,独立估算约 37.1 万美元,被清空的私钥疑似来自这些泄露的环境变量。Railway 尚未确认这批损失与本次事件的关联。
对小团队来说,风险在这几处
流程
为了上线快,钱包私钥、助记词常和普通配置一样写进部署平台的环境变量,没有区分「普通配置」和「能直接动钱的密钥」。
风险
平台方出事时,泄露的是所有客户的密钥,攻击者用现成脚本批量扫,链上转账几分钟内就能完成,来不及轮换。
权限
一个热钱包私钥通常就是这个钱包的全部权限,没有额度上限、没有第二人确认,泄露即等于失守。
可以马上做的 5 件事
- 今天内列出所有部署在 Railway 及同类托管平台上的服务,把环境变量里的密钥逐一轮换,私钥放过那里的钱包直接把资产转到新地址
- 查看这些服务近 48 小时的访问日志,以及云账号和第三方 API 的调用记录,确认有无异常
- 私钥和助记词不再放进环境变量,改用 KMS、HSM 或 MPC 签名服务,应用只拿签名能力,不接触私钥本身
- 热钱包只留当天周转所需的金额,设置单笔和每日限额,大额出金走多签
- 给每个热钱包地址设链上异常监控,出现非预期转出时立即告警
事件范围和处置要求以 Railway 官方公告为准;损失金额为安全研究人员的独立估算。本文不涉及攻击细节。