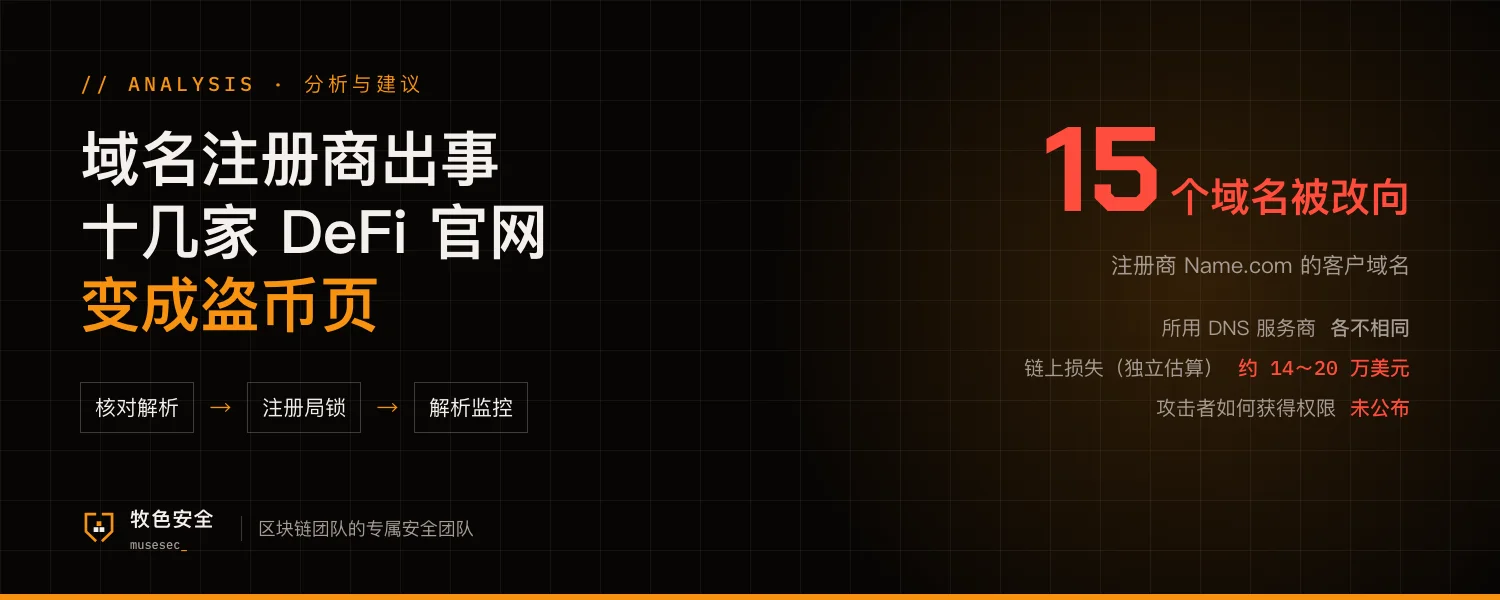
10 月 30 日晚(美东时间)起,多家在注册商 Name.com 注册域名的 DeFi 项目官网被未授权改向,用户输入正确网址,打开的却是攻击者搭的假页面。据安全研究人员披露,这些页面挂了钱包盗取工具,诱导用户签名授权。
Name.com 确认 15 个客户域名受影响,已全部恢复并在调查;Vercel 称其中 10 个与其平台相关。这些项目的 DNS 分别托管在不同服务商,共同点是同一家注册商。链上损失独立估算约 14 万~20 万美元,未计入 Solana 和 Aptos。攻击者如何拿到修改权限,官方尚未公布。
对小团队来说,风险在这几处
流程
域名通常是创始人早年用个人邮箱注册的,续费、改解析没人复核,也没人盯解析记录有没有变。官网、文档站、App 下载页都挂在这一个域名上。
风险
这类攻击不需要攻破项目自己的前端代码、服务器或合约,用户照样被盗。用户只认网址,域名一旦被改向,团队的所有防护在用户面前都失效,事后还要承担赔付和信任损失。
权限
注册商账户能改名称服务器,等于能决定用户看到的整个网站。这个账户的登录方式、找回邮箱和 API 密钥,权重不低于生产服务器。
可以马上做的 5 件事
- 登录注册商,确认域名的名称服务器和关键解析记录是否和预期一致,开启转移锁;有条件的给主域名申请注册局锁(Registry Lock)
- 注册商账户改用公司邮箱和硬件密钥(或至少 App 两步验证),收回个人账号,清理不用的 API 密钥和多余的登录人
- 给官网域名的名称服务器、A/CNAME 记录和证书签发设监控,一变就报警到值班群
- 提前写好「官网被劫持」应急预案:谁在官方 X 和社群发预警、谁联系注册商和 DNS 服务商、前端怎么快速下线
- 在 dApp 里提示用户核对授权内容,大额操作引导使用会显示交易详情的钱包
受影响域名数量、恢复情况来自 Name.com 官方声明和 Vercel 安全通报;损失为链上分析机构的独立估算,两个口径不同。攻击者如何获得修改权限官方尚未公布,本文不做推测。本文不涉及攻击细节。