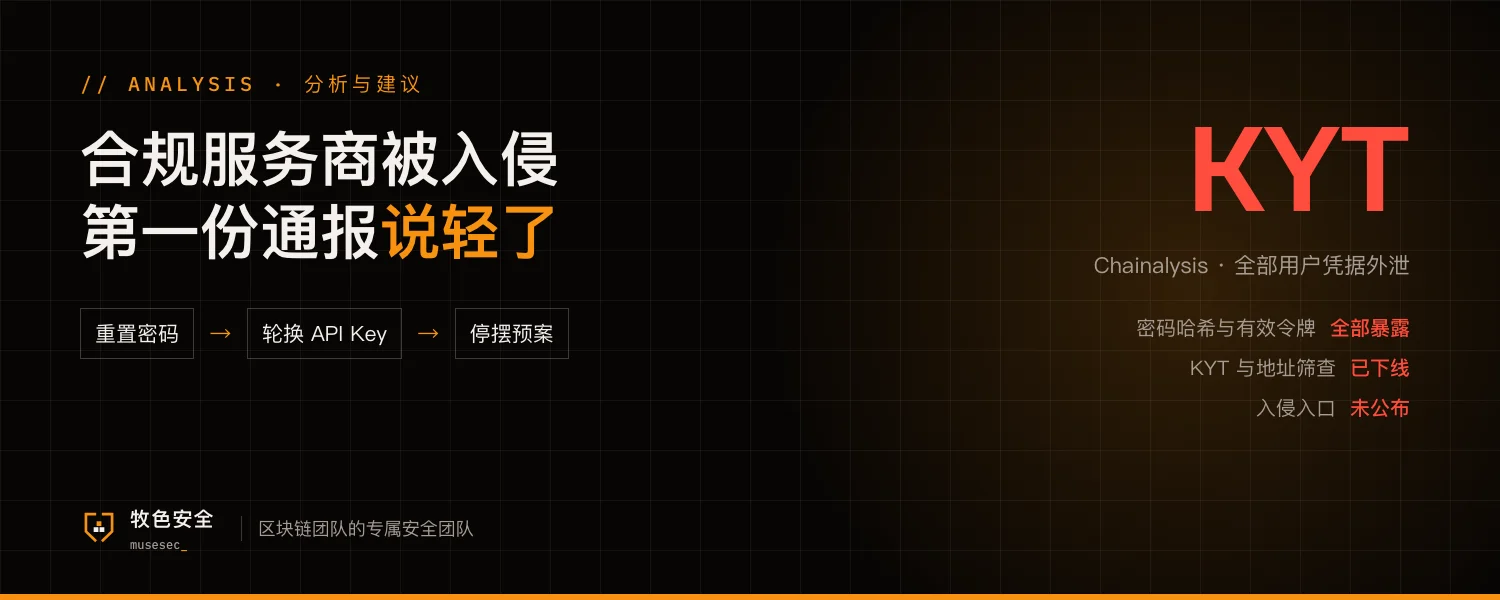
链上分析与合规服务商 Chainalysis 10 月 30 日通报遭外部攻击者入侵内部系统,当时称只涉及用户 ID、姓名、邮箱和角色标签等信息,未见密码和会话令牌被访问,并建议客户开启两步验证。11 月 2 日,Reactor 和 Data Solutions 预防性下线。
11 月 4 日官方连续更新:一次中间人(on-path)攻击泄露了部分客户密码,受影响账户被锁定;随后因发现异常活动,KYT 交易监控(界面和 API)、其他地址筛查产品和登录页下线;当晚确认全部用户的姓名、用户名、密码哈希和有效令牌都已暴露。所有用户需要先把可信 IP 发给支持团队加入白名单,再重置密码、按需轮换 API Key。官方称目前未见调查数据被访问或归因数据被篡改,入侵入口尚未公布。
对小团队来说,风险在这几处
流程
供应商的第一份通报往往只是初步结论。如果团队据此判断「与我们无关」、没有人继续跟进,就会错过真正需要处理的窗口。
风险
充值筛查、提现审核这类合规环节常常直接调用外部服务。服务突然停摆时,团队要么放行未筛查的交易,要么卡住全部用户的出入金,两种后果都不好处理。
权限
交给供应商的账号、API Key 和登录令牌,一旦对方系统失守,就要按已泄露处理。复用的密码还会把风险带到邮箱、交易所后台等其他系统。
可以马上做的 5 件事
- 列出团队在用的合规、风控、数据类第三方服务,以及每个服务对应的账号、API Key 和集成系统
- 对出事的服务:通过官网入口重置密码,轮换 API Key,限制调用来源 IP;同一密码用在别处的,一并更换
- 不点「重置密码」邮件里的链接,这类事件之后常跟着仿冒通知的钓鱼邮件
- 为筛查服务不可用的情况写好预案:哪些交易进入人工复核队列、谁来审批、多久升级
- 供应商发布事件通报后,指定一个人持续跟进更新,影响范围扩大时重新评估
时间线、暴露的数据范围、下线的服务和客户需要采取的措施,来自 Chainalysis 官方事件说明(截至 2026-11-04 23:00 EST 的更新);官方称部分客户密码经 on-path 攻击暴露,未说明是否为明文。入侵入口和攻击者身份尚未公布。本文不涉及攻击细节。
参考资料
- Chainalysis 官方:Security incident(含 10-30 至 11-04 多次更新) ↗
- The Hacker News:Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services ↗
- Cointelegraph:Chainalysis reveals wider data exposure after cyberattack ↗
- eSecurity Planet:Chainalysis Breach Exposes Password Hashes and Live Tokens ↗
同步发布于 X · 2026-11-06:查看 X 原帖 ↗