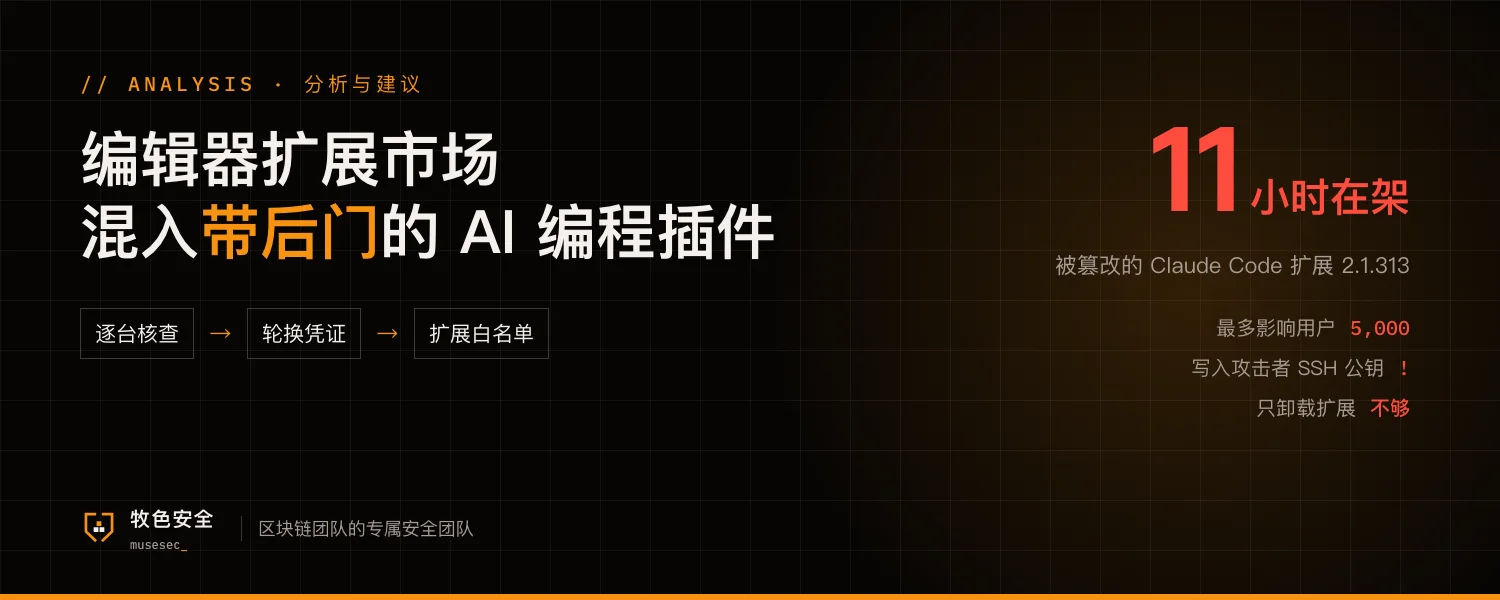
10 月 29 日,AI 编辑器 Cursor 的扩展市场上架了一个被篡改的 Claude Code 扩展(2.1.313 版),在架约 11 小时,最多 5,000 名用户安装或自动更新到这个版本。Cursor 称该版本并非 Anthropic 开发,安装后会收集主机名、用户名、Git 邮箱、公网 IP 等信息,向本机 SSH 授权列表写入攻击者公钥,安装开机自启脚本并尝试建立反向 SSH 隧道。
Cursor 已下架该版本、临时关闭整个扩展市场、轮换密钥,并配合云服务商关停了攻击者服务器。官方提醒只卸载扩展不够,自启脚本会继续运行,受影响用户需要按公告逐项清理并轮换凭证。恶意版本是如何进入市场的,官方尚未公布。
对小团队来说,风险在这几处
流程
编辑器扩展通常由开发者自己装、默认自动更新,不走审批,也没人记录谁装了什么。一个被信任的插件发出恶意更新,团队往往毫无察觉。
风险
开发机上有 SSH 密钥、云账号、代码仓库令牌、部署脚本,有时还有测试或运营钱包。同一周币安公布的初步原因也是一台运维人员的电脑被攻破,开发和运维的电脑常常就是第一步。
权限
一台开发机被留下后门,攻击者拿到的是这个人能碰到的全部系统。开发者在服务器、CI 和云上的权限越大,影响面越大。
可以马上做的 5 件事
- 问一遍团队里谁用 Cursor,10 月 29 日有没有装或更新 Claude Code 扩展,按 Cursor 官方公告的检查步骤逐台核对
- 命中的机器先断网隔离,按官方步骤清理,评估是否重装系统;在另一台干净设备上轮换这台机器能访问的 SSH 密钥、云账号、Git 令牌和 API 密钥
- 关闭开发机扩展的自动更新,关键插件锁定版本,新版本观察一两天再升级
- 建一份允许使用的编辑器扩展和 AI 编程工具清单,把它们当作供应商管理,清单外的不装
- 生产私钥、签名和部署权限不放在日常开发机上,放到独立设备,并配合多人审批
时间窗口、受影响人数、扩展行为和处置措施均来自 Cursor 官方安全公告;恶意版本的进入途径官方尚未公布,本文不做推测。本文不涉及攻击细节。