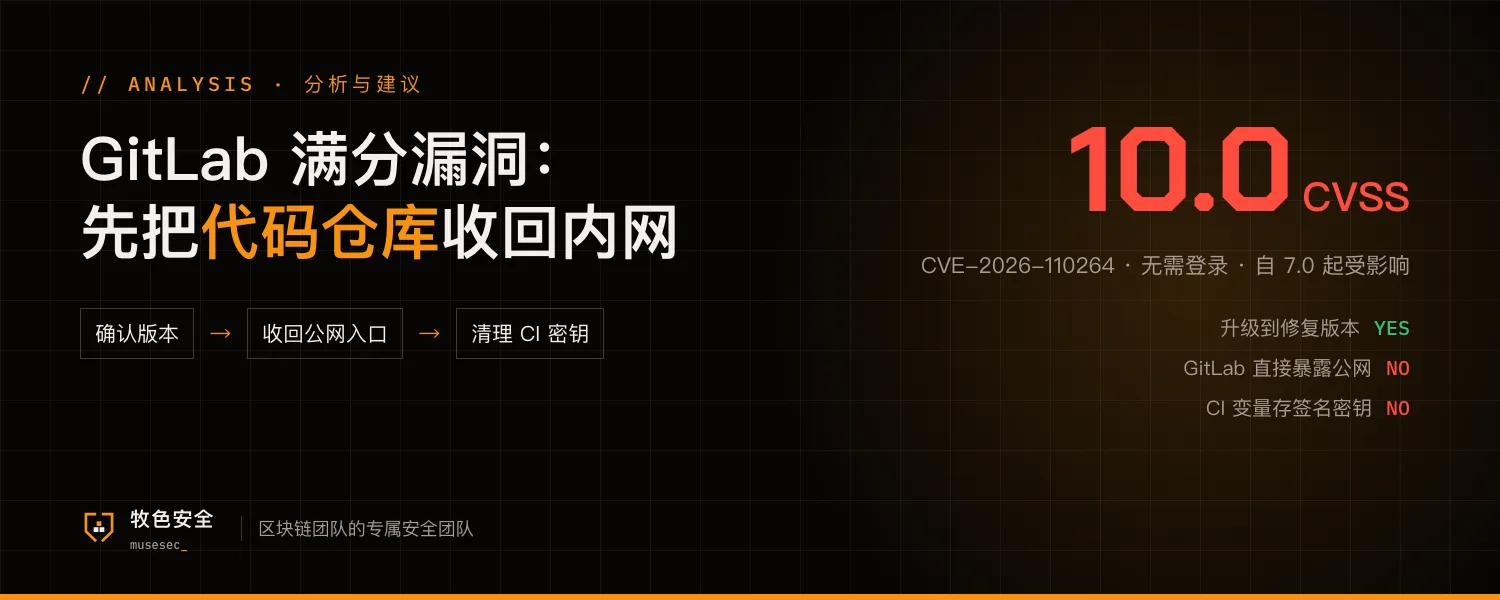
GitLab 于 10 月 21 日发布紧急补丁,修复编号 CVE-2026-110264 的漏洞,CVSS 评分 10.0,未经身份验证即可远程执行代码,影响自 7.0 起的自托管社区版(CE)与企业版(EE)。
修复版本包括 19.5.1、19.4.3、19.3.6、19.2.9、19.1.9、19.0.10 和 18.11.13,GitLab.com 和 GitLab Dedicated 已完成修复。官方公告未提及在野利用,同时为自托管实例提供了两条威胁检测规则。慢雾首席信息安全官 23pds(@im23pds)已提醒尽快升级。
对小团队来说,风险在这几处
流程
自建 GitLab 多由早期工程师搭起来后无人维护,版本停留在几年前,补丁发布时没有明确的升级负责人和时限。
风险
为方便远程办公,GitLab 常直接暴露在公网,这类无需登录的漏洞一旦出现利用代码,扫描和入侵会很快到来。
权限
GitLab 上集中了源代码、CI/CD 变量、部署密钥和云凭证,服务器失守相当于交出发布通道,攻击者可以篡改上线代码。
可以马上做的 5 件事
- 今天内确认自托管 GitLab 的版本,升级到所在分支的修复版本,并记录完成时间
- 升级完成前,把 GitLab 收回内网或零信任网关之后,只允许 VPN 或白名单 IP 访问
- 盘点 CI/CD 变量和 Runner 上存放的密钥,移除与资金、签名相关的凭证,其余按最小权限重新授权
- 启用官方提供的威胁检测规则,并检查近期新增的管理员账号、访问令牌、部署密钥和 Webhook,发现异常立即吊销
- 为代码托管、CI 等核心系统指定负责人,订阅官方安全公告,约定严重漏洞 24 小时内处理
受影响版本、修复版本和检测规则以 GitLab 官方补丁公告为准。本文不涉及漏洞利用细节。