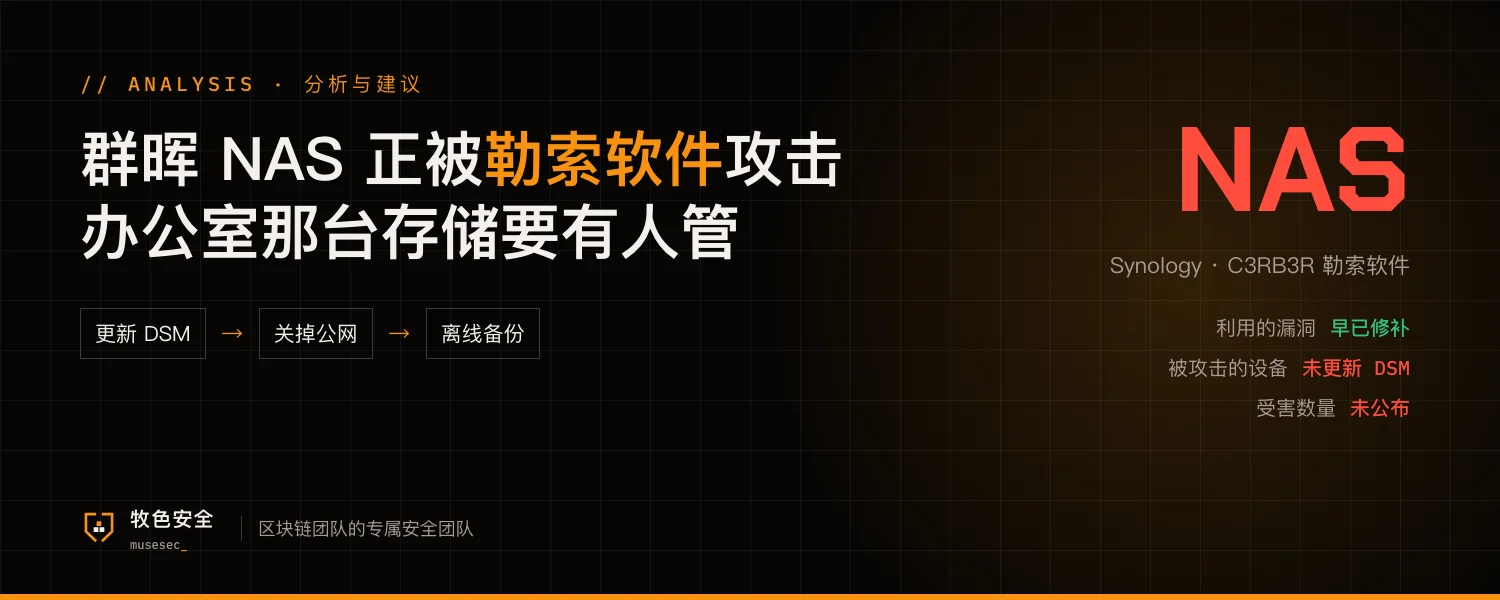
群晖(Synology)10 月 29 日发布声明:攻击者正在利用一个 2024 年 12 月已经修补的漏洞,攻击运行旧版 DSM 的 NAS,加密数据后勒索赎金。官方要求所有仍在运行受影响版本的用户立即更新 DSM,并开启自动更新。据公开报道,这次活动使用的勒索软件名为 C3RB3R,被加密的文件会带上 .L0CK3D 后缀。
据安全研究人员披露,部分事件还涉及今年 9 月公布的新漏洞,具体入口各方说法不一;受害数量官方没有公布。这几天中文圈陆续有人反映,公司文件都放在办公室 NAS 上,因为长期没打补丁被整盘加密。
对小团队来说,风险在这几处
流程
NAS 买回来装好就没人管,系统更新、账号清理、备份检查都不在任何人的职责里,出事时才发现最后一次更新是两年前。
风险
为了在家和出差时能访问,很多团队把 NAS 直接开到公网。没打补丁又暴露在外,被批量扫描到只是时间问题;如果唯一的备份也在同一台 NAS 上,加密后就没有退路。
权限
NAS 上常放着合同、财务表、服务器配置,有时还有钱包备份文件和密钥文件。一台设备失守,丢的可能不只是文件,还有能动钱的东西。
可以马上做的 5 件事
- 今天登录 NAS 查看 DSM 版本,更新到最新版,并开启自动安装安全更新
- 关掉 NAS 的公网端口映射,远程访问改走 VPN 或零信任接入
- 至少保留一份不在这台 NAS 上的备份(离线硬盘或另一处存储),开启不可删除的快照,并试着恢复一次
- 助记词、私钥、keystore 文件不要放在 NAS 和任何共享盘上
- 清理 NAS 账号,停用默认管理员账号,所有账号开启两步验证
攻击针对旧版 DSM、利用 2024 年 12 月已修补的漏洞,以及更新建议,来自群晖官方声明;勒索软件名称和文件后缀来自公开报道;部分事件涉及 2026 年 9 月披露漏洞的说法来自安全研究人员。受害数量和每起事件的具体入口尚未公布。本文不涉及攻击细节。
参考资料
- Synology 官方声明:C3RB3R 勒索软件(2026-10-29) ↗
- The Hacker News:Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw ↗
- BleepingComputer:Synology warns of C3RB3R ransomware attacks targeting NAS devices ↗
- Gridinsoft:Synology NAS Ransomware Locks Files as Sources Disagree on Entry ↗
同步发布于 X · 2026-11-03:查看 X 原帖 ↗