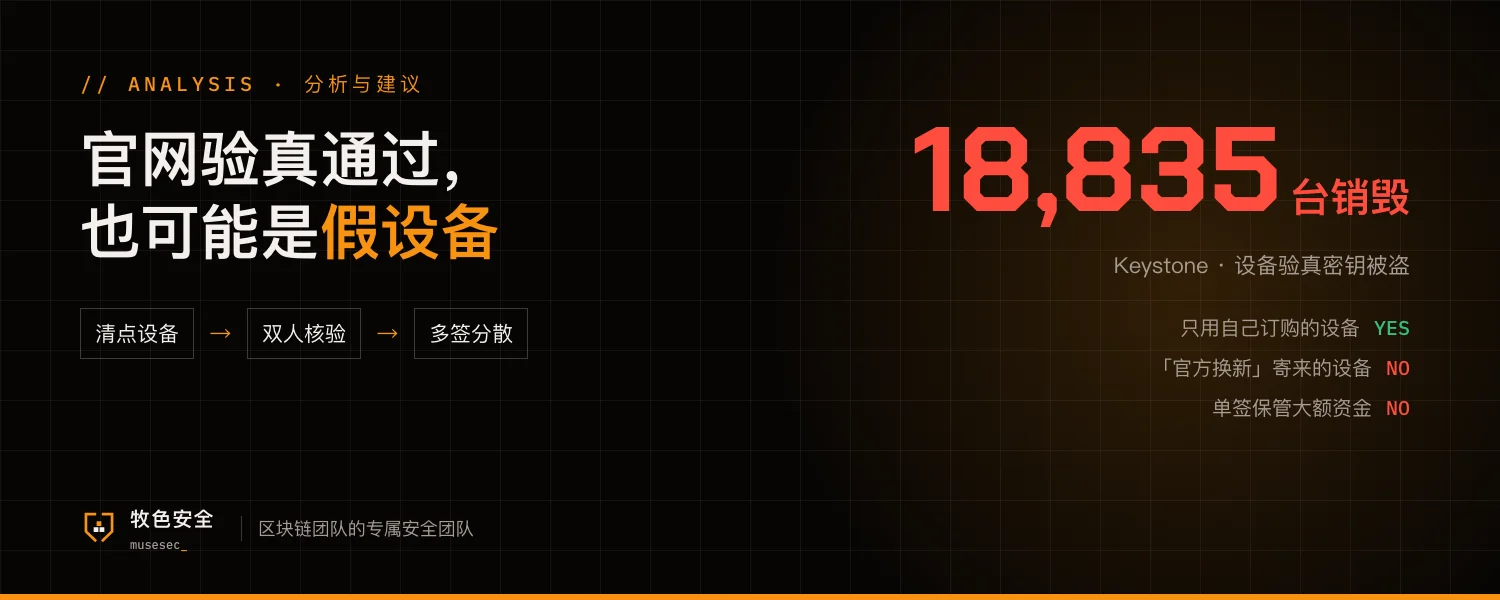
10 月 26 日,硬件钱包厂商 Keystone 发布完整声明:攻击者利用官网所用第三方数据监控工具的漏洞提权,拿走了约 2.6 万条含姓名、联系方式、收货地址的买家记录和约 1.3 万条未付款结账记录,还拿走了官网验真页用来判断设备真伪的密钥。
这把密钥在生产时写入设备、无法更换,拿到它就能做出能通过官方验真的假设备。Keystone 已停用旧密钥,销毁库存中 18,835 台旧密钥设备,暂停官网发货;官方表示助记词、私钥和固件签名密钥未受影响,10 月 20 日后收到的设备即使验真通过也需联系客服再核验,并提醒官方不会要求用户寄回设备。同一天,另一家硬件钱包厂商 Foundation 的官方域名发出钓鱼邮件,官方称是云服务的 API 密钥泄露。
对小团队来说,风险在这几处
流程
多数团队收到硬件钱包后,只做一次官网验真就开始存放签名密钥,没有记录设备从哪买、何时到货、谁核验过。
风险
买家名单加收货地址加一台能通过验真的假设备,足以伪造一次「官方换新」寄到签名人家里;来自厂商真实域名的邮件,也会让人放下戒心。
权限
一台假设备可能在初始化时就泄露助记词,如果它保管的是单签大额地址,资金就跟着暴露。
可以马上做的 5 件事
- 清点团队所有签名设备,记下品牌、购买渠道和到货日期;10 月 20 日之后到货的 Keystone 设备,暂停用于新钱包,按官方指引联系客服核验
- 规定任何未主动订购、自称「换新」「召回」的设备一律不用,也不把设备寄回给任何人
- 厂商邮件即使来自官方域名,也不点其中链接,手动输入官网地址核对
- 签名设备由公司统一渠道采购,寄到办公地址,入库时双人核验并留档
- 大额资金使用多签,签名设备分散在不同品牌,单台设备出问题不至于动到全部资金
事件经过以 Keystone 官方声明为准;Foundation 钓鱼邮件数量为媒体报道,官方未公布受影响用户数。本文不涉及攻击细节。
参考资料
- Keystone 官方声明:Statement Regarding the Security Incident on Our Official Website and Customer Guidance(2026-10-26) ↗
- Foundation 官方公告(2026-10-26) ↗
- Cointelegraph:Keystone breach deepens, hackers stole key used to verify wallets as genuine ↗
- crypto.news:Keystone to destroy 18,835 hardware wallets after authentication key breach ↗
同步发布于 X · 2026-10-27:查看 X 原帖 ↗