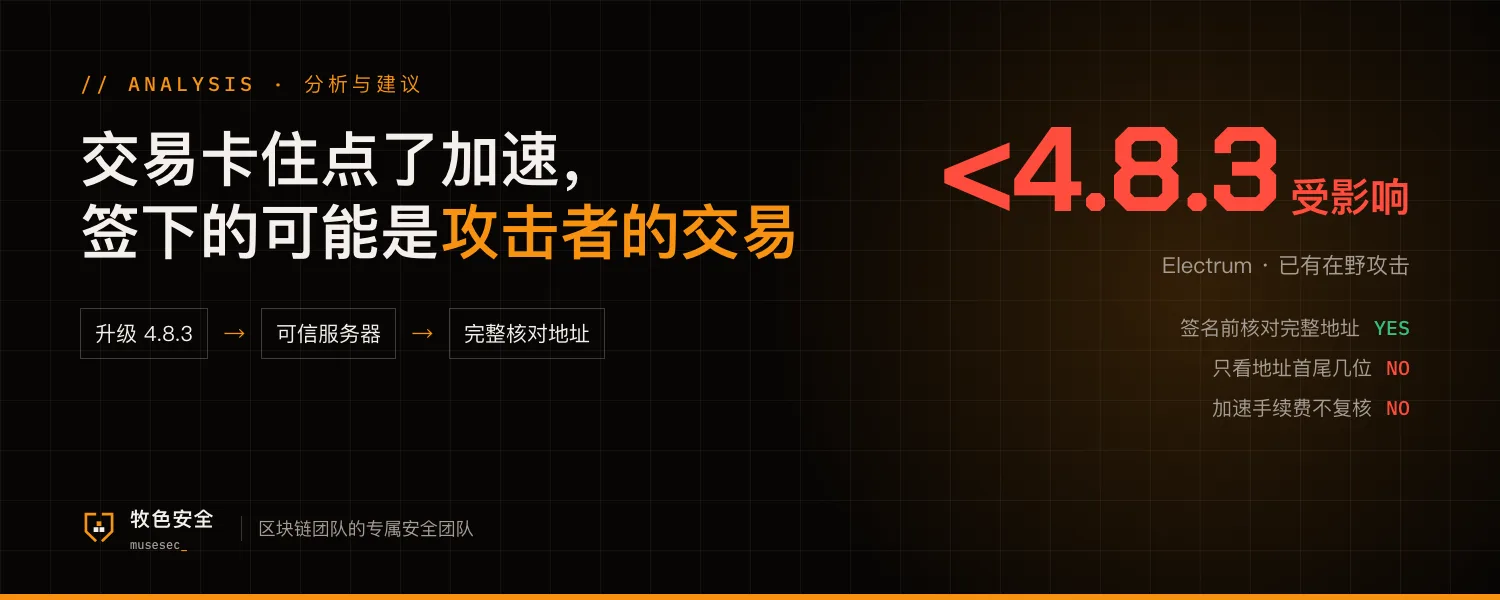
10 月 24 日,比特币钱包 Electrum 发布高危安全公告:4.8.3 之前的版本会直接显示所连服务器提供的未确认交易,不校验签名。恶意服务器可以把用户刚发出的交易替换成一笔收款地址被改掉的交易,用户如果接着加速手续费(RBF),就会亲手签下转给攻击者的交易。
官方确认已有在野攻击,攻击者地址与正常地址末四位相同;据报道,开发者先后收到两起用户报告,至少一名用户损失资金,总金额未披露。4.8.3 已修复,会对钱包自身输入的未确认交易校验签名;连接自建或可信服务器的用户不受这一攻击影响。
对小团队来说,风险在这几处
流程
很多团队用 Electrum 管 BTC 储备和日常付款,「交易卡住就加速」是常规操作,没人把加速当成一次需要复核的新签名。
风险
钱包默认连接公共服务器,服务器返回什么界面就显示什么;核对地址只看首尾几位的习惯,正好被这种地址伪造利用。
权限
一个人既能发起付款又能独自加速签名,中间没有第二人核对,一次误签就直接出钱。
可以马上做的 5 件事
- 所有 Electrum 立即升级到 4.8.3,只从官网下载并校验签名
- 储备钱包改连团队自建或明确信任的服务器,不用默认的公共服务器列表
- 规定加速手续费、替换交易都按新交易处理,签名前完整核对收款地址和金额,不只看首尾几位
- 大额 BTC 用多签或硬件钱包,在设备屏幕上核对完整地址,付款和签名分给不同的人
- 回查近一个月做过加速的交易,确认最终上链的收款地址和原始付款一致
事件经过以 Electrum 官方安全公告为准;损失金额官方未披露。本文不涉及攻击细节。