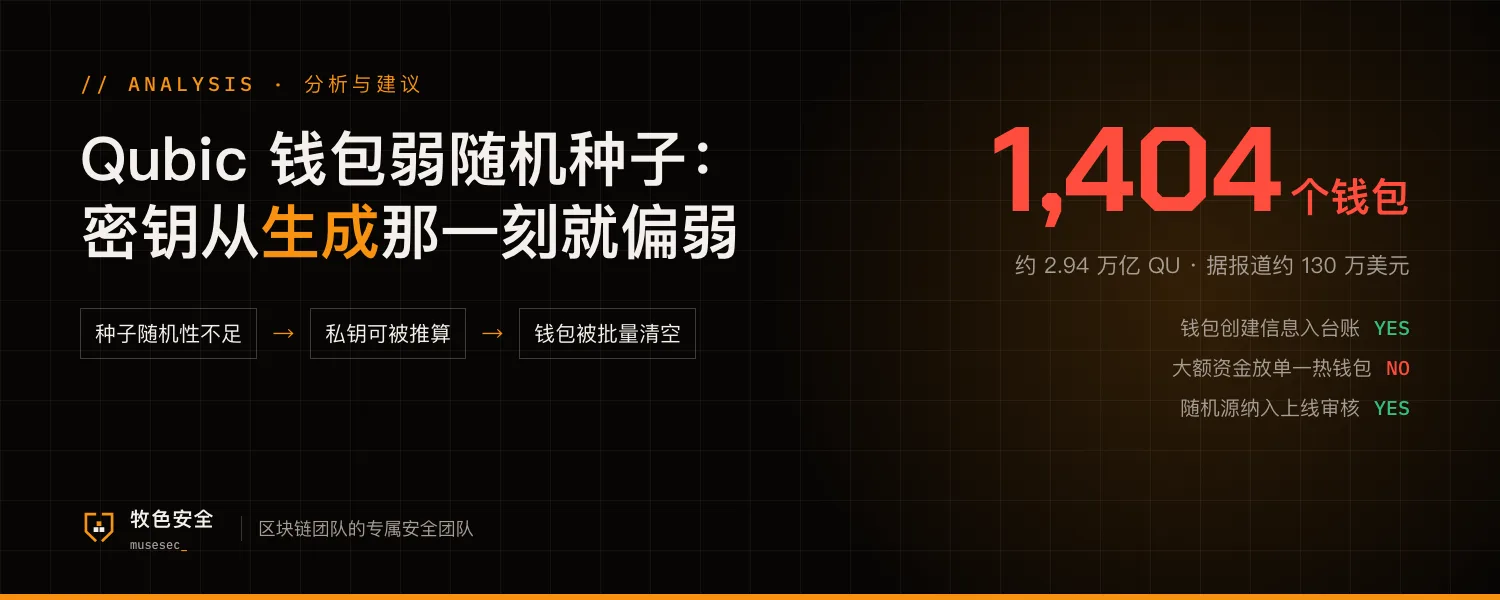
Qubic 官方通报,10 月 17 日 23:42 至 18 日 01:26(UTC),攻击者清空了 1,404 个钱包,共约 2.94 万亿 QU,据报道约 130 万美元。官方称原因是部分钱包种子生成时随机性不足,问题出在种子生成环节,与协议本身无关。
慢雾(@SlowMist_Team)分析指出,钱包使用了 Math.random() 这类非密码学安全的随机源。官方称约 87.1% 的被盗资金仍冻结在链上,4.26.4 版本已修复。
对小团队来说,风险在这几处
流程
钱包和签名工具的选型多凭口碑,很少有人核对它是否经过外部审计、密钥在哪里生成、出问题后如何通知用户。
风险
密钥从生成那一刻起就偏弱,后续的备份、多签和权限做得再好也挡不住;受影响范围按创建时间、设备和版本划分,事后很难自查。
权限
团队资金如果集中在一个用旧版本创建的热钱包里,一次种子缺陷就会导致全部资金失守。
可以马上做的 5 件事
- 盘点团队在用的每个钱包,用什么工具、什么设备、哪个版本创建,记进资产台账
- 订阅所用钱包和工具的官方安全公告,一旦确认受影响,按预案在新环境生成新地址并尽快迁移资产
- 大额资金放在硬件钱包或多签中,热钱包只留日常周转所需
- 自研产品中涉及密钥、助记词、随机令牌的代码,统一检查是否使用密码学安全的随机源,并纳入上线前审核
- 建立漏洞报告的接收和跟进流程。据 BlockSec Phalcon 称,该问题早在今年二月已被报告,当时未得到妥善处理
美元金额为媒体估算(约 130~140 万美元);钱包数量、QU 数量、冻结比例和修复版本以 Qubic 官方通报为准。