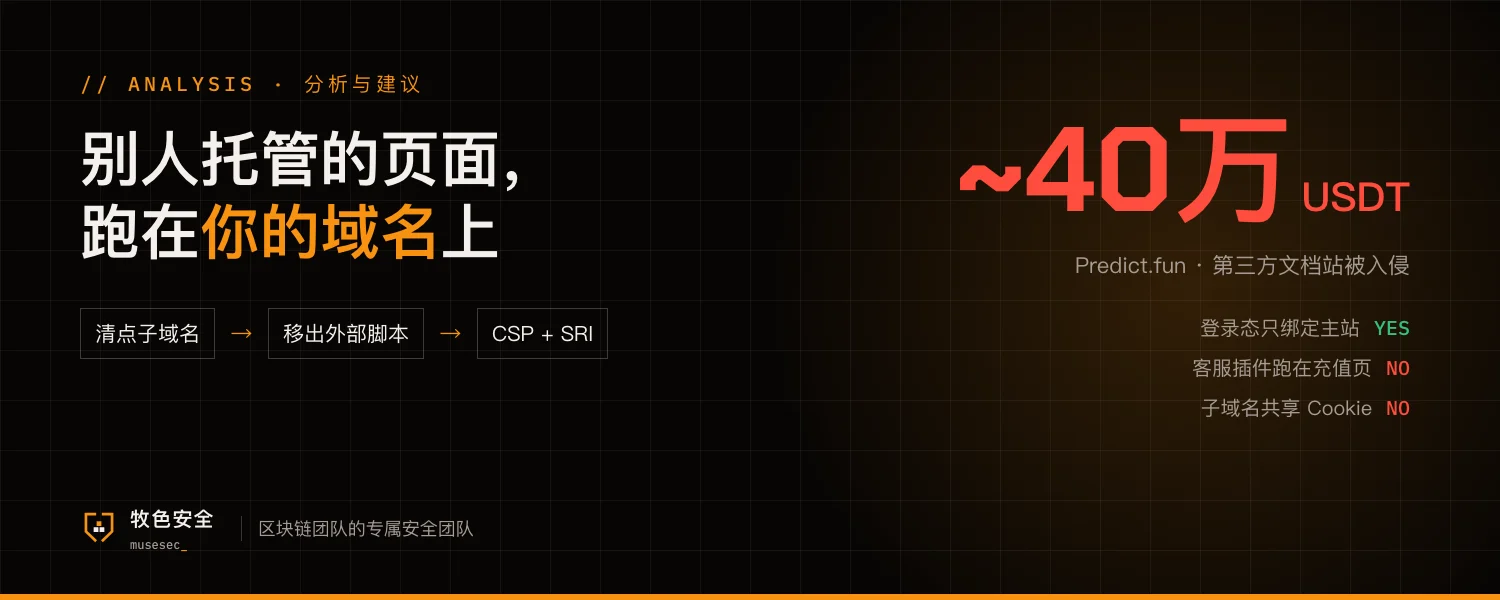
10 月 27 日,BNB Chain 上的预测市场 Predict.fun 公告,少数用户钱包出现未授权转账,合计约 40 万 USDT。官方初步判断是由第三方托管的 API 文档站被入侵,已下线该站点,承诺全额赔付,复盘报告待发。据安全研究人员分析,文档站挂在主站子域名下,被注入的脚本可以借用户已登录的会话发起操作。
同一天,安全研究人员还披露:客服系统 Udesk 的关联脚本被植入恶意代码,会收集登录会话和表单数据,并在三家交易所的充值页上替换充值地址。
两件事的共同点:出问题的代码不在团队自己的仓库里,却运行在团队自己的域名上。
对小团队来说,风险在这几处
流程
文档站、客服插件、统计脚本多由市场或运营接入,上线不走安全评审,之后也没人复查。
风险
用户信任的是你的域名。第三方页面或脚本一旦被改,读走的会话、显示的充值地址都可能已被攻击者控制。
权限
如果子域名能共享主站登录态,或第三方脚本直接跑在充值、提现页上,一个外包服务失守,就等于你的前端失守。
可以马上做的 5 件事
- 列清单:每个子域名由谁托管,每个页面加载了哪些外部 JS
- 充值、提现、签名页面只保留必要脚本,客服和统计插件移出这些页面
- 登录 Cookie 只绑定主站域名,不对子域名共享;文档、帮助中心放到独立域名
- 启用 CSP 和子资源完整性(SRI)校验,外部脚本内容一变就拦截或告警
- 提现和修改地址加二次确认,充值地址提供独立渠道供用户核对
Predict.fun 事件经过以官方公告为准,入侵机制官方尚未公布;Udesk 事件来自安全研究人员披露,恶意代码如何进入脚本、波及多少网站尚未公开。本文不涉及攻击细节。