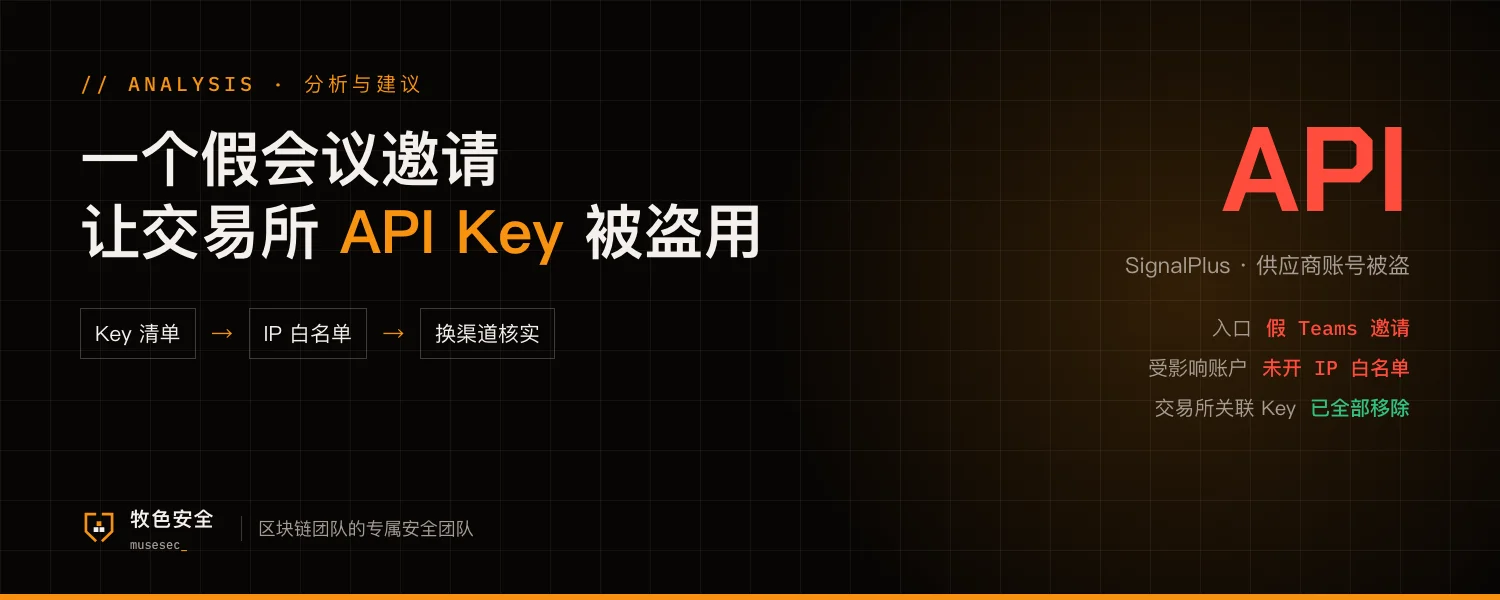
期权交易终端 SignalPlus 11 月 4 日凌晨遭攻击。官方称,攻击从一个被盗的第三方 Telegram 账号开始,影响了少数没有开启 IP 白名单的账户,总损失不到 8.2 万美元,将全额赔付;终端服务已暂停,并已与交易所合作吊销所有与 SignalPlus 关联的 API Key。
据其事件说明和媒体报道,攻击者控制了一家合作供应商联系人的 Telegram,冒充对方给一名工程师发了假的 Teams 会议邀请,工程师电脑被控制后,对方再借他的权限进入内部系统。SignalPlus 承认此前没有强制要求客户的交易所 API Key 绑定 IP 白名单。币安和 Deribit 随后移除了所有与 SignalPlus 关联的 API Key,两家均称自身系统未受影响。
对小团队来说,风险在这几处
流程
会议链接来自「认识的人」,通常没人会再核实。对方账号一旦被盗,熟人关系就成了最好的掩护。
风险
很多交易团队把交易所 API Key 交给第三方终端、机器人或数据工具使用,这些 Key 能下单、撤单,有的还能划转。工具方内部一台电脑失守,你的账户就可能被动用,而你未必第一时间知道。
权限
没绑 IP 白名单的 API Key,拿到就能在任何地方用。交出去的 Key 有多大权限、有没有过期时间、在哪些平台上用过,很多团队说不清楚。
可以马上做的 5 件事
- 列一张清单:团队在每个交易所有哪些 API Key、交给了哪些第三方工具、各自有什么权限
- 所有 API Key 绑定 IP 白名单,关闭不需要的提现和划转权限,用不到的立即删除
- 给第三方工具单独开子账户,只放该工具需要的资金
- 收到会议邀请或安装链接,即使来自熟人,也换一个渠道(电话或另一个通讯软件)确认,不安装来路不明的会议客户端
- 如果你自己就是工具方:强制客户绑定 IP 白名单,工程师电脑与保存客户 Key 的系统分开,访问要审批、留记录
受影响范围、损失金额、赔付和吊销 API Key 的说法来自 SignalPlus 官方说明;假 Teams 会议邀请和供应商 Telegram 被盗的过程来自其事件说明和媒体报道;币安、Deribit 移除关联 API Key 来自两家公告和媒体报道。本文不涉及攻击细节。
参考资料
- SignalPlus 官方说明(X,2026-11-05) ↗
- CoinDesk:Binance cuts SignalPlus access after security warning, urges users to check accounts ↗
- crypto.news:SignalPlus hack, Binance and Deribit revoke API keys ↗
- bizinsider:Binance, Deribit revoke SignalPlus API keys after fake Teams invite attack ↗
同步发布于 X · 2026-11-06:查看 X 原帖 ↗