10 月 19 日,慢雾(@SlowMist_Team)披露了一套针对 iPhone 的木马设施 DarkSword。根据慢雾的分析,受害者通过浏览器访问恶意网页即可能被入侵,木马重点窃取加密钱包、钥匙串及即时通讯账号。
慢雾在结论中指出:仅依赖苹果的系统更新,已无法解决这一问题。
技术分析可参阅慢雾原文。本文聚焦该事件对区块链团队的影响,并给出可落地的防护措施。
一、区块链团队面临的风险
风险:资金入口与沟通入口集中于同一设备
负责资金管理和签名的人员,手机上通常同时安装钱包、交易所应用、身份验证器和 Telegram。设备一旦被控制,损失不限于设备内的资产,攻击者还可冒用其身份,对同事和合作方实施社会工程攻击。
流程:缺少资金操作设备的管理规范
多数团队未对资金操作设备做出明确规定,系统更新依赖个人自觉,也缺少可疑链接的上报与处置流程。事件发生后,往往需要较长时间才能确认受影响的设备和账号范围。
权限:单台设备具备完整转账能力
若热钱包采用单签,或交易所提币仅依赖一台手机验证,该设备的安全即等同于公司资金的安全。
二、防护清单(按优先级)
1. 资金操作设备与日常设备隔离
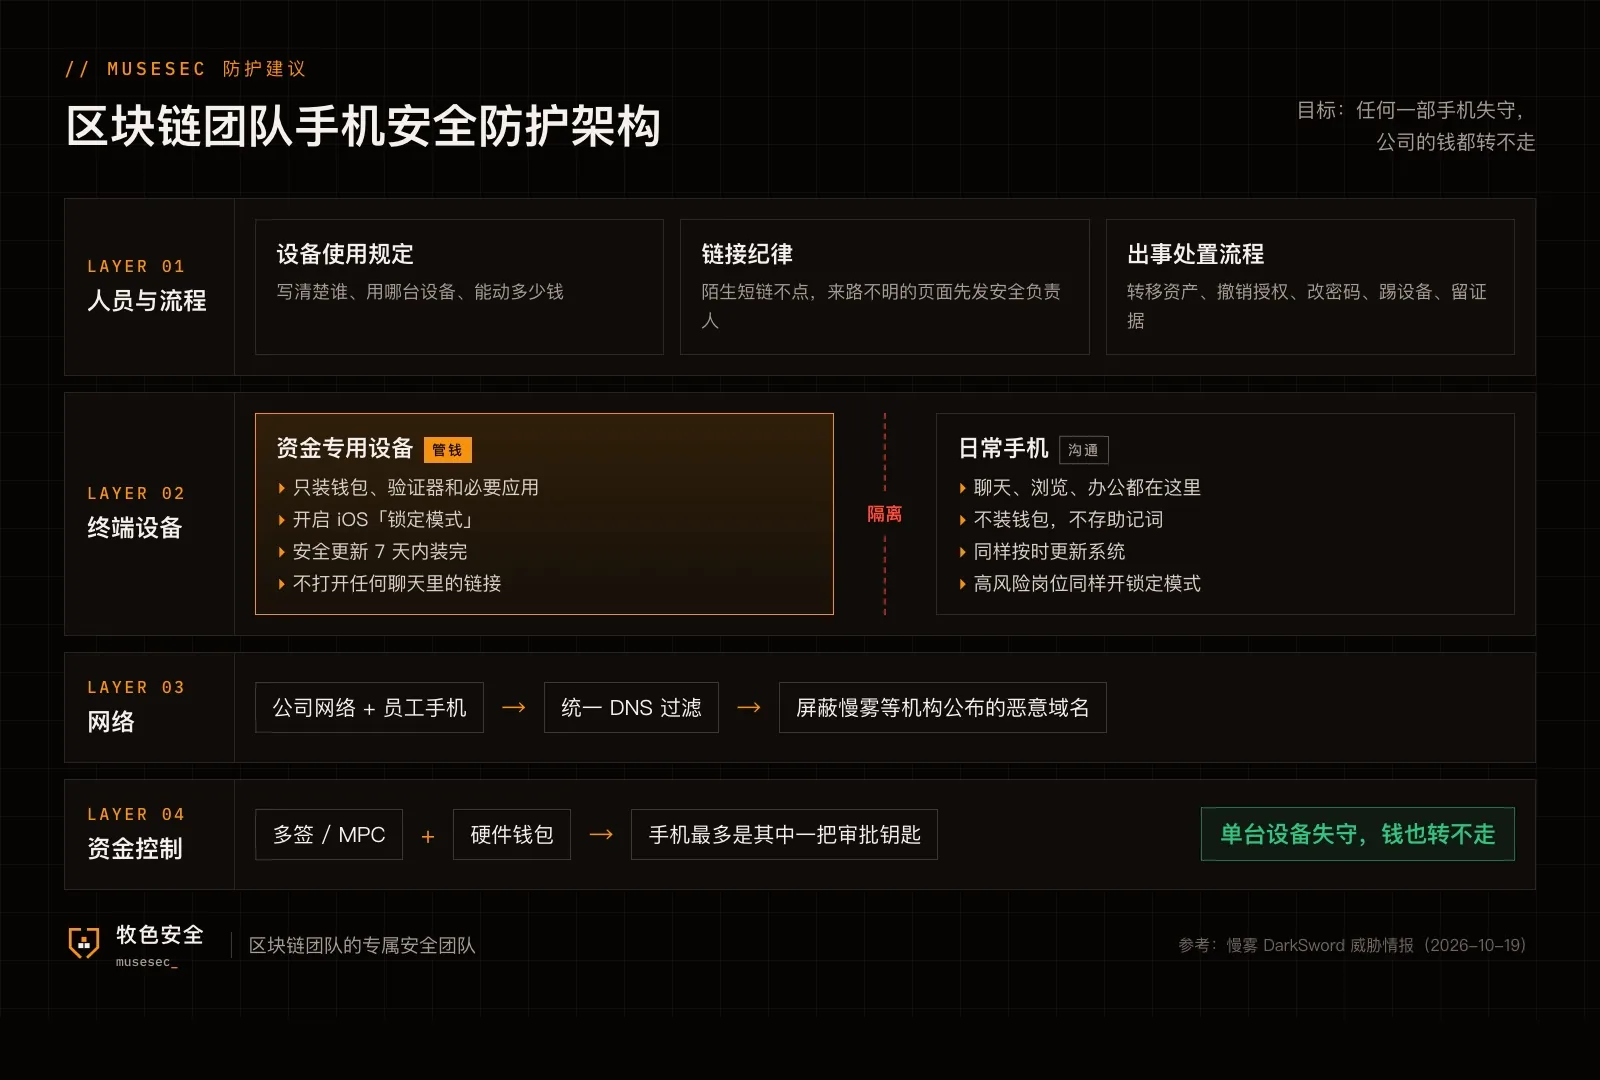
签名、提币使用专用设备,仅安装钱包及必要应用,不在该设备上打开即时通讯中的链接。
2. 公司资金不存放于任何单一手机
采用多签或 MPC 结合硬件钱包,手机至多作为其中一把审批密钥。单台设备失陷,资金仍无法被转出。
3. 设定系统更新时限
苹果发布安全更新后 7 天内完成全员升级,通过 MDM 或每周巡检确认版本,避免依赖个人自觉。
4. 高风险岗位启用「锁定模式」
管理层、财务、签名人及运维人员启用 iOS 锁定模式,以部分功能限制换取更小的网页攻击面。
5. 网络层拦截
公司网络与员工手机统一接入 DNS 过滤,将慢雾公布的恶意域名纳入黑名单。
6. 建立链接管控规范
短信、私信中的陌生短链接一律不访问;来源不明的页面(如「免费估价」「AI 工具」类)应先提交安全负责人核验。
7. 预先制定应急处置流程
如怀疑设备已被入侵:在未受影响的设备上新建钱包并转移资产、撤销授权;重置交易所及 Telegram 密码并移除其他登录设备;完成取证后再处置该手机。
三、总结
移动设备安全的核心在于制度:明确哪些人员、使用哪些设备、可操作多少资金。该项规范实施成本低,建议尽早建立。